পিএইচপির গুরুতর নিরাপত্তা ত্রুটি বিশ্বজুড়ে ওয়েবসাইট বন্ধ ও বাংলাদেশের সাইবার নিরাপত্তা নিয়ে সতর্কতা
নিজস্ব প্রতিবেদক, ঢাকা:
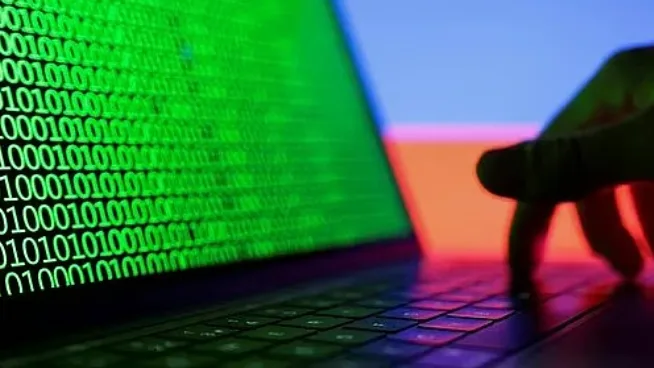
পিএইচপি (PHP) প্রোগ্রামিং ভাষায় দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর সাইবার হামলার আশঙ্কায় বিশ্বের বিভিন্ন দেশের সরকারি ও বাণিজ্যিক প্রতিষ্ঠান তাদের ওয়েবসাইট সাময়িকভাবে বন্ধ রেখেছে। এই ত্রুটি কাজে লাগিয়ে পাসওয়ার্ড ছাড়াই দূর থেকে সার্ভারে অননুমোদিত নির্দেশনা কার্যকর করার সুযোগ তৈরি হতে পারে বলে সাইবার নিরাপত্তা বিশেষজ্ঞরা সতর্ক করেছেন। এর ফলে বাংলাদেশের সরকারি ও বেসরকারি ওয়েবসাইট এবং অনলাইন সেবাগুলোর নিরাপত্তা নিয়ে বড় ধরনের প্রশ্ন উঠেছে।
কী ধরনের ঝুঁকি তৈরি হয়েছে?
আন্তর্জাতিক সংবাদমাধ্যম ও সাইবার নিরাপত্তাপ্রতিষ্ঠান উইজের তথ্য অনুযায়ী, পিএইচপির মেমোরি ব্যবস্থাপনার সঙ্গে সম্পর্কিত দুটি গুরুতর ত্রুটি শনাক্ত হয়েছে। একটি ত্রুটির কারণে মেমোরির স্বল্পতা সামাল দেওয়ার প্রক্রিয়ায় সমস্যা হয় এবং অন্যটির মাধ্যমে মেমোরি থেকে সরিয়ে দেওয়া তথ্যের পুরোনো রেফারেন্স আবার ব্যবহারের সুযোগ তৈরি হয়। এর ফলে শুধু পাসওয়ার্ড বা লগইন ব্যবস্থা শক্তিশালী করলেই এই ঝুঁকি দূর করা সম্ভব নয়; বরং সার্ভারের মূল সফটওয়্যার স্তরেই আক্রমণের সুযোগ তৈরি হতে পারে।
এই ঝুঁকির কারণে ফ্রান্সের স্বরাষ্ট্র মন্ত্রণালয়, প্যারিস পুলিশ, নেদারল্যান্ডসের ডিজিটাল পরিচয় যাচাই সেবা (ডিজিডি), প্রতিনিধি পরিষদ এবং বেলজিয়ামের পররাষ্ট্র মন্ত্রণালয়সহ বিভিন্ন দেশের গুরুত্বপূর্ণ ওয়েবসাইট সতর্কতামূলকভাবে অফলাইনে রাখা হয়েছে।
বাংলাদেশের সাইবার নিরাপত্তা ও সংশ্লিষ্টদের বক্তব্য
বিশ্বের বহু দেশের মতো বাংলাদেশেও সরকারি-বেসরকারি বিভিন্ন ওয়েবসাইট ও ওয়েবভিত্তিক অ্যাপ্লিকেশন তৈরিতে পিএইচপি একটি বহول ব্যবহৃত প্রযুক্তি। তবে সরকারি ওয়েবসাইট তৈরি ও তত্ত্বাবধানের সঙ্গে যুক্ত সরকারের ‘অ্যাসপায়ার টু ইনোভেট’ (এটুআই) প্রকল্পের কর্মকর্তারা জানিয়েছেন, তাঁদের পরিচালিত ন্যাশনাল পোর্টাল ব্যবস্থার ৩৬ হাজার ৫০০টি ওয়েবসাইট পিএইচপি দিয়ে তৈরি নয়। ফলে সরাসরি এই ত্রুটির কারণে সেগুলোর বড় ঝুঁকিতে পড়ার কথা নয়। তা সত্ত্বেও সাইবার নিরাপত্তা দলকে সতর্ক রাখা হয়েছে।
অন্যদিকে, বেসরকারি খাতে পিএইচপির ব্যাপক ব্যবহার রয়েছে। হোস্টিং প্রতিষ্ঠান লিমডা হোস্টের প্রধান প্রযুক্তি কর্মকর্তা (সিটিও) জুনাইদ মিয়াজী জানান, তাঁদের গ্রাহকদের প্রায় ৮০ শতাংশের ওয়েবসাইট পিএইচপিভিত্তিক। তবে ত্রুটির খবর পাওয়ার পর দ্রুত সার্ভারে সংশোধিত প্যাচ (Patch) প্রয়োগ করায় এখন পর্যন্ত কোনো অনভিপ্রেত প্রভাব শনাক্ত হয়নি।
ঝুঁকি মোকাবিলায় বিশেষজ্ঞদের পরামর্শ
তালিকা তৈরি ও হালনাগাদ: প্রতিটি সার্ভারে পিএইচপির কোন সংস্করণ ব্যবহার করা হচ্ছে, তার তালিকা তৈরি করে দ্রুত নতুন সংস্করণে হালনাগাদ করতে হবে। পিএইচপি ৮.১ ও তার আগের সংস্করণগুলোর ক্ষেত্রে লিনাক্স ডিস্ট্রিবিউশনের নিরাপত্তা হালনাগাদ বা নতুন সংস্করণে যাওয়ার পরামর্শ দেওয়া হয়েছে।
সাময়িক সতর্কতা: তাৎক্ষণিকভাবে হালনাগাদ করা সম্ভব না হলে ফায়ারওয়াল ব্যবহার করা, ইন্টারনেট থেকে সার্ভারে প্রবেশাধিকার সীমিত করা কিংবা ঝুঁকিপূর্ণ সার্ভার সাময়িকভাবে ইন্টারনেট থেকে বিচ্ছিন্ন রাখার পরামর্শ দিয়েছেন সাইবার নিরাপত্তা বিশেষজ্ঞ তানভীর হাসান জোহা।
বিজিডি ই-গভ সার্টের নির্দেশনা: সরকারের সার্ট (BGD e-GOV CIRT) থেকেও নির্দিষ্ট গাইডলাইন দেওয়া হয়েছে। সঠিক সংস্করণ ইনস্টল করার পাশাপাশি রানটাইমে সংশোধন সঠিকভাবে কার্যকর হয়েছে কি না, তা যাচাই করার ওপর জোর দেওয়া হয়েছে।
— অপরাধ উন্মোচন প্রতিবেদন
আপনার প্রতিক্রিয়া কী?
মোট ০ প্রতিক্রিয়াপ্রতিক্রিয়া জানাতে সাইন ইন করুন।
দিনের সেরা সংবাদ ইমেইলে পান
যেকোনো সময় ১-ক্লিকে আনসাবস্ক্রাইব করতে পারবেন।
মন্তব্য (০)
মন্তব্য করতে সাইন ইন প্রয়োজন।
এখনো কোনো মন্তব্য নেই। প্রথম মন্তব্যটি আপনি করুন।